
تلقى فريق سلامتك في يوم الأربعاء السادس عشر من آب طلبا للمساعدة من أحد الناشطين السوريين يقول فيه بأنه تلفى رسالة من أحد الأصدقاء على فيسبوك تحوي ما يفترض أنه فيديو خاص بالمستخدم, وعند النقر على الرسالة كانت تحتوي على ملف بي دي إف يحوي صورة بروفايل الصديق. قام المستخدم بإغلاق الملف على الفور واتصل بأحد أعضاء فريق سلامتك.
قام الفريق بالتحري حول الموضوع وإرسال الرابط الذي تلقاه المستخدم إلى أحد مختبرات أمن المعلومات التي تساعد الفريق في عمله لفحصه, بعد أيام من العمل الدؤوب تبين أن الرسالة هي جزء من حملة كبيرة تقودها جهة منظمة ولديها خبرات تقنية جيدة, ومن المرجح أن هدف الحملة تجاري وليس سياسي, لكنها تهدف إلى اختراق عدد كبير جدا من حسابات فيسبوك, وجمع اعجابات لصفحات معينة, فيما يبدو أنه عملية لبيع هذه الإعجابات مقابل مبالغ مالية, والتجسس على المستخدمين وجمع معلومات عنهم. ومن المثير للاهتمام بأن الرابط يقود المستخدم إلى عدد كبير من المواقع على الإنترنت, التي تقوم بعمليات مختلفة أو تطلب من المستخدم القيام بعمليات مختلفة وفقا لنظام التشغيل الذي يستخدمه, أو المتصفح الذي يستخدمه, أو اللغة الخاصة به (وفقا لحساب فيسبوك) وغير ذلك مما يدل بأن الحملة منظمة وتستهدف جميع المستخدمين على عدد كبير من المنصات والأجهزة.
تقوم هذه البرمجيات عند تحميلها باختطاف المتصفح أو حتى نقرات الفأرة (الماوس) كليا ويصبح كل ما يقوم به المستخدم داخل المتصفح أو باستخدام الماوس رهينة لها بشكل كامل, مما يعني أن كل نشاط المستخدم على الإنترنت أو على الجهاز يتم نقله إلى المخدمات البعيدة التي تقف وراء العملية. وهو يظهر جانب من التقدم التقني لدى المجموعة التي تقود العملية, وقد وصل إلى فريق سلامتك بأن معدل الإصابة هو حوالي ١٣٠ مستخدم في الدقيقة, وهذا يعني بأن أكثر من مليون مستخدم قد تم اختراقها واختراق حساباتهم على فيسبوك حتى الأمس, والرقم مستمر في الارتفاع بوتيرة عالية. .
كيف تعمل هذه البرمجية الخبيثة
عند النقر على الرابط تظهر للمستخدم وثيقة غوغل, تحوي صورة المستخدم, وما يبدوا على أنه فيديو قابل للتشغيل. عند النقر على الفيديو تقوم البرمجية بتحديد نظام تشغيل المستخدم والمتصفح الذي يستخدمه, وبالتالي تقوم بتوجيه من خلال المتصفح بشكل تلقائي إلى موقع أو أكثر, وفيما يلي بعض السيناريوهات التي تحصل:
١- عند النقر على الفيديو باستخدام متصفح غوغل كروم, تقوم البرمجية الخبيثة بتحويل المستخدم إلى صفحة تشبه موقع يوتيوب وعليها نفس الشعار, وهنا تظهر للمستخدم رسالة خطأ, وعند النقر عليها, يقوم الموقع بتنصيب لاحقة (إضافة) لكروم, في هذه الأثناء يكون الموقع قد زرع عدد من ملفات الإرتباط على الجهاز (كوكيز) لمراقبة نشاط المستخدم. هذه اللاحقة تقوم على الفور بتنزيل ملفات خبيثة على الجهاز, ودورها يقتصر على ذلك. هذه الملفات عبارة عن برمجيات إعلان وبرمجيات خبيثة تقوم بمراقبة نشاط المستخدم وجمع معلومات عنها.
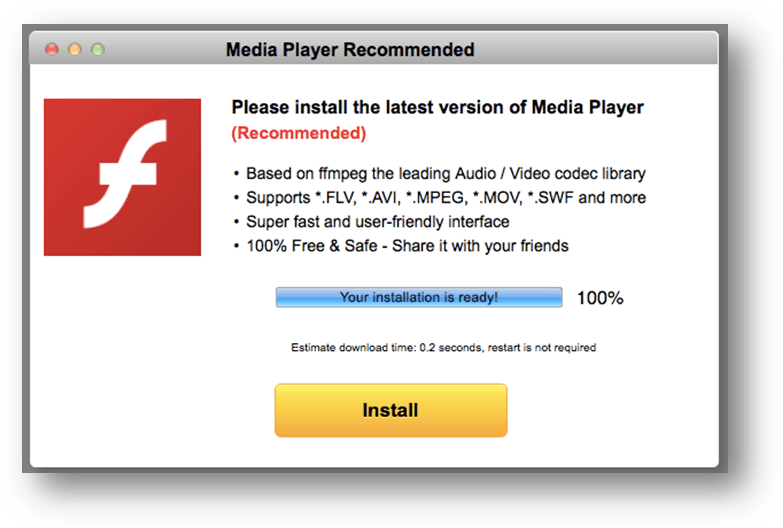
٢- بالنسبة لمستخدمي متصفح سفاري الخاص بنظام تشغيل أو أكس على أجهزة آبل, فإن الموقع يوجه المستخدم إلى صفحة مشابهة, عليها رسالة تطلب منه تحديث فلاش حتى يتمكن من عرض الفيديو, وعند النقر على الرسالة تقوم بتحميل ملف تنفيذي على الجهاز, وهذا الملف عبارة عن برمجيات خبيثة للإعلان (آدوير). ويحدث هذا الأمر عند استخدام متصفح فايرفوكس على ويندوز مثلا.
هذه التقنيات معروفة وتسمى بالهندسة الاجتماعية, وتستخدم دائما للإيقاع بالضحايا بهدف سرقة حساباتهم أو زرع برمجيات خبيثة على أجهزتهم لمراقبة نشاطهم, أو لدفعهم لفتح إعلانات ومواقع معينة لأهداف تجارية. لكن هذه الحملة تبدو متقدمة من جهة تصميمها بحيث تستهدف عدد أكبر من المستخدمين على منصات مختلفة.
هل تلقيت هذه الرسالة؟ ماذا عليك أن تفعل؟
إذا تلقيت مثل هذه الرسالة وقمت بفتح الرابط فعلى الأرجح بأنك جهازك مصاب, وان حسابك على فيسبوك مخترق, وأنه يرسل هذه الرسائل إلى الآخرين. ماذا عليك أن تفعل؟
١- إذا كنت تستخدم كروم, عليك فورا بالدخول إلى المتصفح بحالة التصفح الخفي وإزالة الإضافية من المتصفح. قم بإزالة أية إضافة لا تعرف عملها, لأن الحملة استخدمت على ما يبدو أسماء مختلفة لها لتجنب الكشف عنها من قبل غوغل. بعد ذلك عليك الذهاب إلى تاريخ التصفح ومسحه كليا, ثم إلى الإعدادات والتأكد من حذف كافة ملفات الارتباط (الكوكيز) الموجودة على الجهاز.
٢- قم بتغيير كلمة السر الخاصة بحساب غوغل وقم بالخروج من جميع الأجهزة
٣- تغيير كلمة السر الخاصة بك على فيسبوك, من جهاز نظيف غير مصاب, والخروج من جميع الأجهزة.
٤- تفقد تطبيقات فيسبوك من أعدادات الحساب والتأكد من عدم وجود تطبيق مريب لا تعرفه, وإزالة أي منها.
٥- قم بحذف تطبيق فيسبوك من جهاز الموبايل وإعادة تنصيبه بعد تغيير كلمة السر
٦- قم بفحص الجهاز بمضاد فيروسات محدث
نصائح عامة لتجنب البرمجيات الخبيثة
تعد البرمجيات الخبيثة التي تقوم بالتجسس على المستخدم واحدا من الأخطار الكبيرة التي واجهت ولا تزال تواجه السوريين في السنوات الأخيرة, وقد تعرض كثيرون منهم لحملات ممنهجة بهدف التجسس عليهم للكشف عن نشاطهم وعن شبكاتهم وعملهم السياسي أو الإعلامي أو الإنساني. يذكر فريق سلامتك الجميع بما يلي:
- احرص على خصوصيتك وعدم نشر معلومات شخصية عن نفسك لأن المهاجم قد يستخدمها لانتحال شخصيتك ومهاجمة صديق لك أو قد يستخدم المعلومات ليصيغ الهجوم عليك بشكل مقنع أكثر.
- لا تشارك كلمة/كلمات السرّ خاصتك مع الآخرين
- لا تشارك أسماع أو عناوين حساباتك مع غير المعنيين
كي لا تقع ضحية للخداع أو الاحتيال:
- لا تثق بأحد
- أبق سوية الحذر عالية طول الوقت
- تحقق من شخصية من يراسلك سواء عبر البريد الالكتروني Email، أو برامج المراسلة مثل Skype، أو عبر وسائل التواصل الاجتماعي مثل فيسبوك Facebook أو تويتر Twitter.
- انظر بعين الشك إلى كل بريد الكتروني أو رسالة أو تعليق يصلك يحتوي على ملفات وروابط مرفقة. راجع الفقرة التالية: حذر الروابط والملفات المشبوهة.
- عند الشك برسالة ما أو بجهة اتصال مشبوهة، لا تقم بفتح الملفات أو الروابط المرفقة في الرسالة. ثم قم بالاتصال بالقسم المسؤول في المؤسسة أو بخبير في أمن المعلومات من معارف أو قم بالاتصال بنا في مشروع سلامتك.
- في حال رغبتك بفتح أي ملف أو رابط يصلك قم قبل ذلك بالتأكد من أنه ليس خبيث عبر استخدام موقع فايروس توتال Virus Total https://www.virustotal.com/ar/
- عند شعورك أن جهازك أصيب أو أن حسابك تم اختراقه قم بإعلام الشخص المسؤول في المؤسسة، أو قم بإعلام أحد معارفك المختصين في أمن المعلومات أو قم بالاتصال بنا في مشروع سلامتك.
- إذا شعرت أن حسابك قد تم اختراقه عليك اعلام مديرك في العمل أو الاستعانة بشخص مختص لمساعدتك على علاج الأمر.
لمعرفة المزيد عن الهندسة الاجتماعية والبرمجيات الخبيثة راجع هذه المقالة





