
كشف خبراءٌ أمنيّون في مختبر كاسبرسكي Kaspersky عن تقنيّة جديدة يستخدمها المهاجمون لنشر برمجياتٍ خبيثةٍ، وذلك عن طريق إقناع المستخدمين بتنصيب تحديثٍ لشهادة الأمان security certificate update الخاصّة بموقع قد تم التلاعب به.
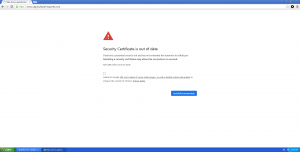
وتختلف هذه التقنيّة عن الطرق القديمة، حيث كان المهاجمون يستخدمون التحديثات التقليديّة للبرامج لنشر البرمجيات الخبيثة، لكن هذه الطريقة تتم عند زيارة أحد المواقع المخترقة، تظهر رسالة تطلب منهم تنصيب تحديث لشهادة الأمان لأنّه قد انتهت صلاحيتها.
عندما ينقر الضحيّة على تنصيب التحديث الأمني، يتم تنزيل ملف خبيث إمّا ينصّب برمجيّة Mokes backdoor التي تقوم بإعطاء أوامر تعسفيّة arbitrary commands على جهاز الضحيّة، والتي أيضاً تعمل على جميع أنظمة التشغيل، أو يقوم الملف بتنصيب Buerak وهو عبارة عن تروجان Trojan خاص بأجهزة ويندوز الذي يستطيع الوصول إلى نظام التشغيل والتحكّم به.
وذكر تقرير كاسبرسكي Kaspersky أنّه تم العثور على العديد من المواقع المخترقة، منها مواقع بيع قطع السيارات. ومن أوائل الهجمات كانت في كانون الثاني هذا العام.
تبيّن الصورة أدناه الرسالة التي تظهر للمستخدمين عند الدخول الى موقع الكتروني مخترق:
Source: Kaspersky
وترتبط هذه التقنيّة الجديدة بمخاطر عدّة، على سبيل المثال، خلال عمليّة تنصيب البرمجيّات الخبيثة على جهاز الضحيّة، يظهر في المتصفّح الرابط الرسمي للموقع ولا يكون أي أمر مثير للشك.
ننصح المستخدمين بتوخي الحذر عند زيارة أي موقع – حتى لو كان موثوق – وعدم تنصيب أي تحديث لشهادة الأمان security certificate update أو أي شيء مشابه للسيناريو المذكور في المقال.





