اكتشفت كاسبرسكي Kaspersky Lab حملة اختراق كبيرة في كانون الثاني (يناير) 2019 والتي يُرجّح أنها استمرت بين (يونيو) حزيران و (تشرين الثاني) نوفمبر 2018 و أثّرت على أكثر من مليون مستخدم قاموا بتنزيل أداة تحدبث البرمجيات من أسوس ASUS Live Update Utility على أجهزة الكمبيوتر الخاصة بهم. وهذا ما يعرف بهجوم سلسلة التوريد او Supply Chain Attack.
قام فريق البحث والتحليل العالمي (GReAT) التابع لـ Kaspersky Lab بتسمية هذه الحملة الخبيثة باسم عملية مطرقة الظل “Operation ShadowHammer”، وقد تم الإعلان عنها أولاً عن طريق موقع Motherboard، و من المفترض أنها أدّت إلى تنزيل وتثبيت اصدارات خبيثة ASUS Live Update بواسطة أكثر من 57000 من مستخدمي Kaspersky.
في حين لم تتمكن Kaspersky إلا من حساب إجمالي عدد المستخدمين المصابين من ضمن مستخدمي أحد الحلول الأمنية للشركة، ,يُقدّر فريق البحث الخاص بهم عددًا أكبر بكثير من المستخدمين المتأثرين بإجمالي عدد يتجاوز مليون شخص.
Asus Live Updater was used in a big supply chain attack we dubbed Operation #ShadowHammer. We estimate this may have affected over 1 million computer users between June and Nov 2018. https://t.co/jTij3NwpSs
— Costin Raiu (@craiu) March 25, 2019
يقول الفريق في تقريرهم: “ASUS Live Update هو أداة مساعدة مثبتة مسبقاً على معظم أجهزة ASUS وتستخدم لتحديث بعض المكونات تلقائياً مثل BIOS و UEFI وبرامج التشغيل والتطبيقات”.
أيضًا ، “وفقاً لشركة Gartner ، تعدّ ASUS خامس أكبر مورد لأجهزة الكمبيوتر في العالم من حيث مبيعات الوحدات في عام 2017، مما يجعلها هدفاً جذاباً للغاية لمجموعات القراصنة التي قد ترغب في الاستفادة من قاعدة المستخدمين الخاصة بها.”
اكتشف باحثو Kaspersky أيضاً أنه تم توقيع مثبّتات إعداد ASUS Live Update رقمياً أيضاً باستخدام مفاتيح وشهاداتٍ شرعيةٍ من ASUS.
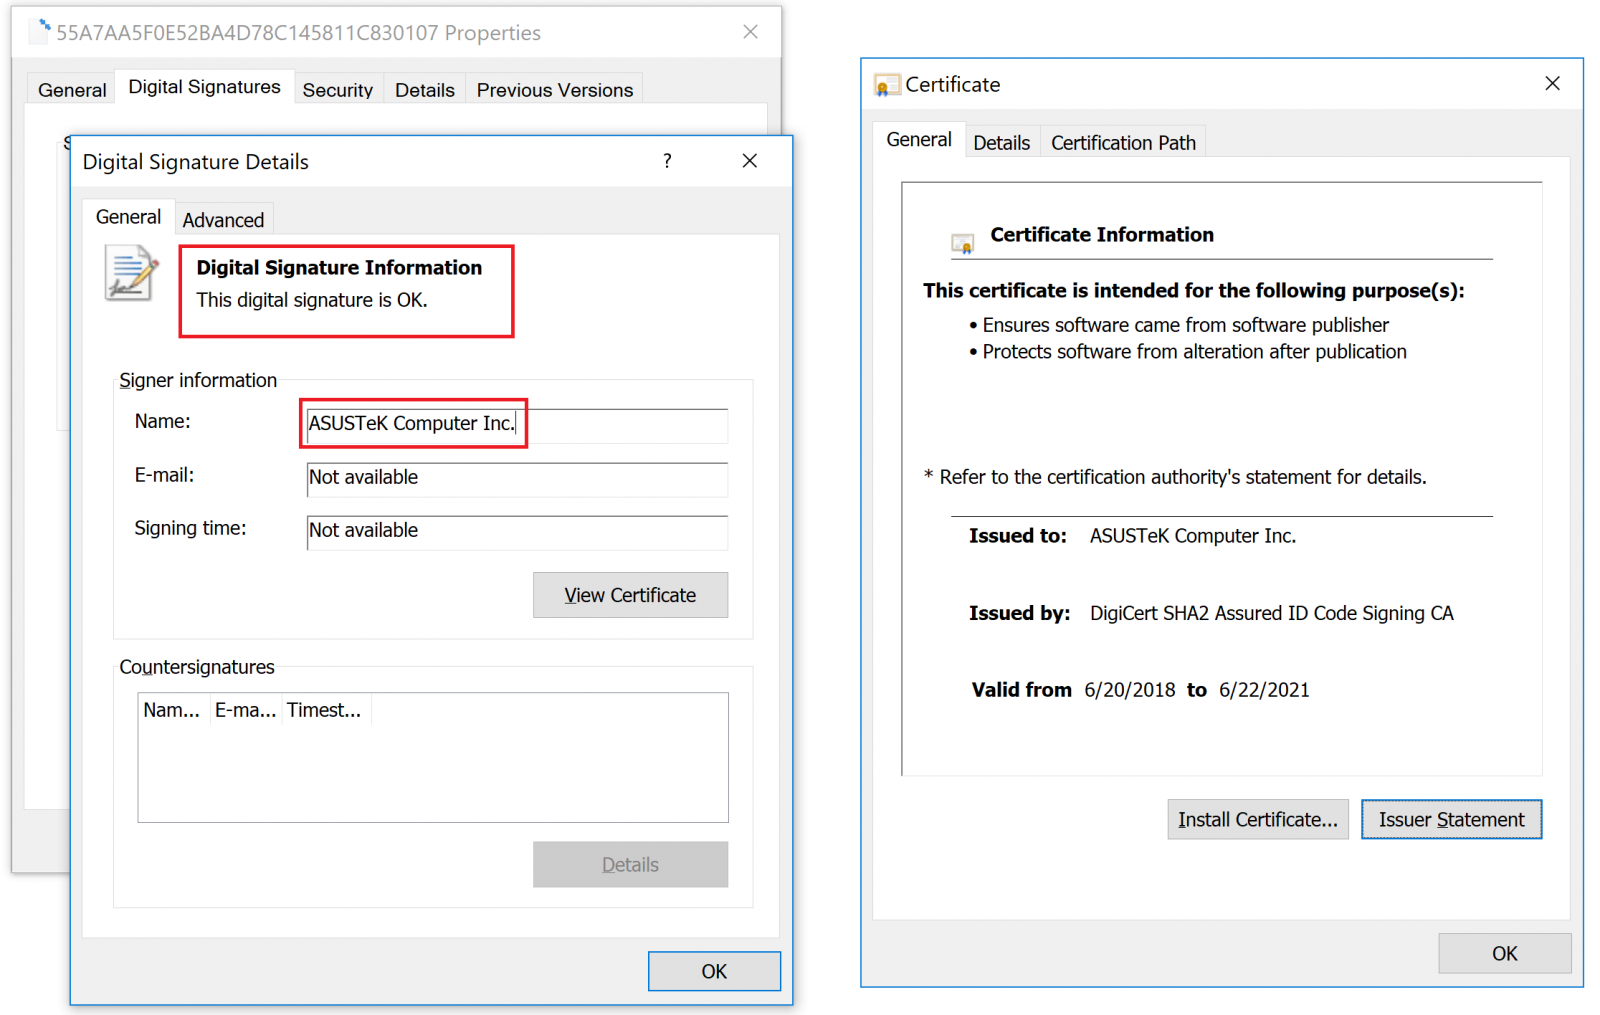
وقال فريق البحث أن Kaspersky اتصلت بشركة Asus في 31 يناير لإبلاغهم بهجوم سلسلة التوريد الذي يستهدف الأداة المساعدة ASUS Live Update ، كما زوّدت الشركة التي مقرها تايوان بتفاصيلٍ عن البرامج الضارة المستخدمة في الهجوم . على الرغم من إخطار Asus بالهجوم إلا أنها لم تحتفظ بقنوات اتصال نشطة مع Kaspersky وفشلت أيضًا في تنبيه مستخدمي Asus وفقًا لـ Zetter الصحفي من موقع Motherboard.
I should add that @kaspersky Lab researchers contacted ASUS Jan 31 and met w/ ASUS in person Feb 14. The company insisted the hack didn’t happen. When Kaspersky offered to help them with forensic to show it did, ASUS wanted them to sign NDA. The company went silent after that
— Kim Zetter (@KimZetter) March 25, 2019
لدى Kaspersky أيضاً أدلةً تثيت أن الأساليب المستخدمة أثناء عملية ShadowHammer تتطابق مع تلك المستخدمة ضد CCleaner وفي هجوم سلسلة التوريد ShadowPad من 2017 والذي أثر على NetSarang.
وقامت Kaspersky بتوفير أداة مساعدة تعمل دون الحاجة لاتّصال بالإنترنت بالاضافة الى أداة اخرى هي مدقق ويب عبر الإنترنت للمستخدمين الذين يرغبون في التحقق مما إذا كانت أجهزة الكمبيوتر الخاصة بهم قد تأثرت بعملية ShadowHammer. وتعمل هذه الأداة حسب ماقال فريق البحث “بمقارنة عناوين MAC للمستخدمين بقائمة من بعناوين MAC محدّدة مسبقاً وتم استخراجها من البرامج الخبيثة ثم تنبيه المستخدم إذا تم العثور على تطابق”.
كيف تتأكد من سلامة جهاز ASUS الخاص بك؟
طريقة 1:
إن كنتم من مستخدمي ASUS ننصح بتنزيل واستخدام هذه الأداة من كاسبرسكي لمعرفة ان كانت أجهزتكم مصابة، فقط شغلّو الاداة و النتيجة ستظهر مباشرةً.
طريقة 2:
كما يمكن فحص عنوان ال MAC الخاص بكم عن طريق مدقّق الويب من كاسبرسكي حيث يتطلب منكم استخراج عنوان ال MAC الخاص يجهازكم و فحصة أونلاين.
لاستخراج عنوان ال MAC الخاص يجهازكم:
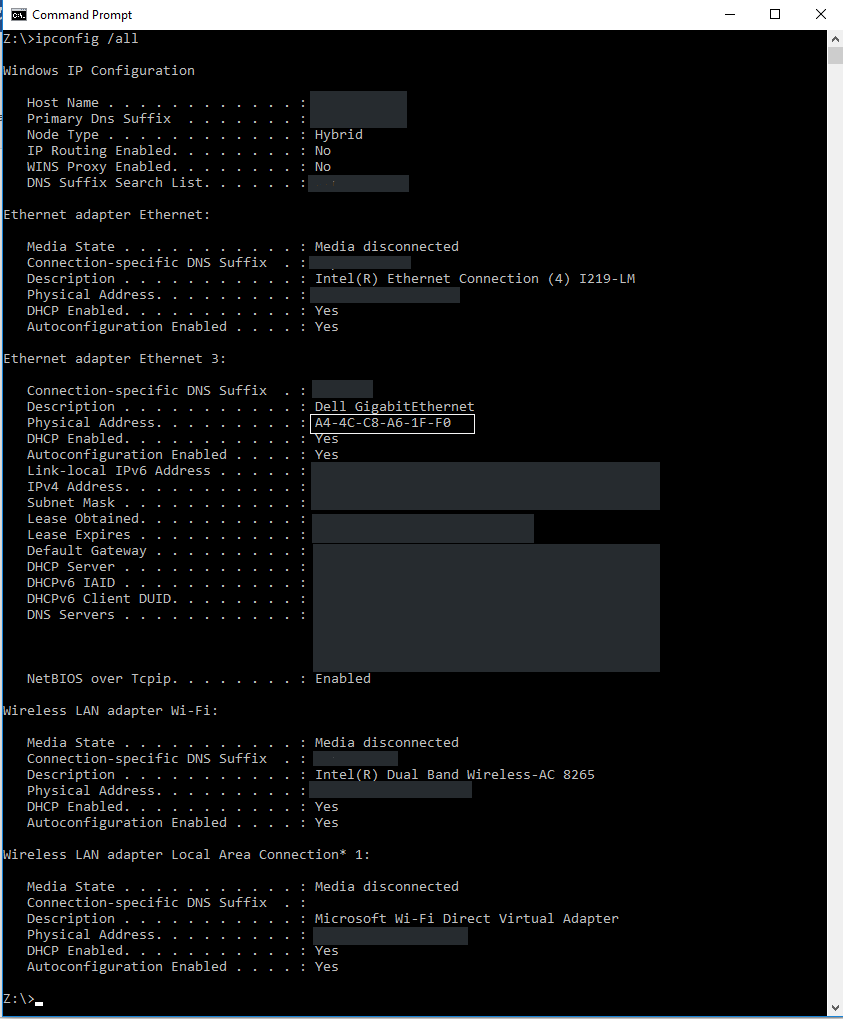
1-افتح سطر الأوامر(موجه الأوامر) cmd .بمكن الوصول اليه بالبحث من خلال قائمة وندوز (ابدأ)
2-اكتب التعليمة ipconfig /all ثم اضغط Enter. يظهر لك الكثير من المعلومات
3- ابحث عن االسطور التي تحتوي على “Physical Address” – حيث ستعرض ستة أرقام ست عشرية، كما في لقطة الشاشة أدناه. هذه الرموز هي عناوين MAC الخاصة بك لكل من محولات الشبكة – سواء اللاسلكية أو السلكية. يمكنك نسخ عنوان MAC واحد في كل مرة إلى الحافظة من موجه الأوامر ولصقها في المربع الموجود على موقع كاسبرسكي