
ظهر في الأمس المنشور التالي على بعض صفحات فيسبوك المخترقة على الأرجح من قبل موالين للنظام السوري.
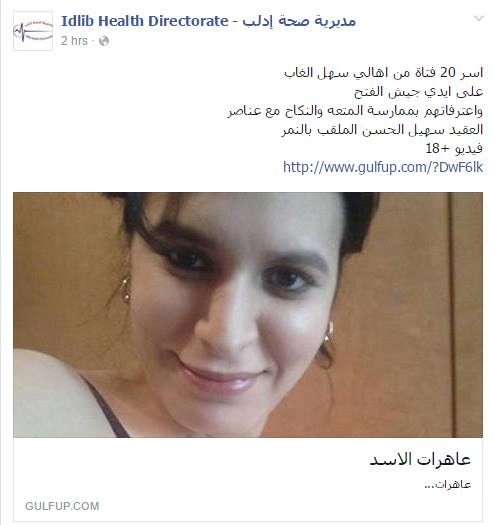
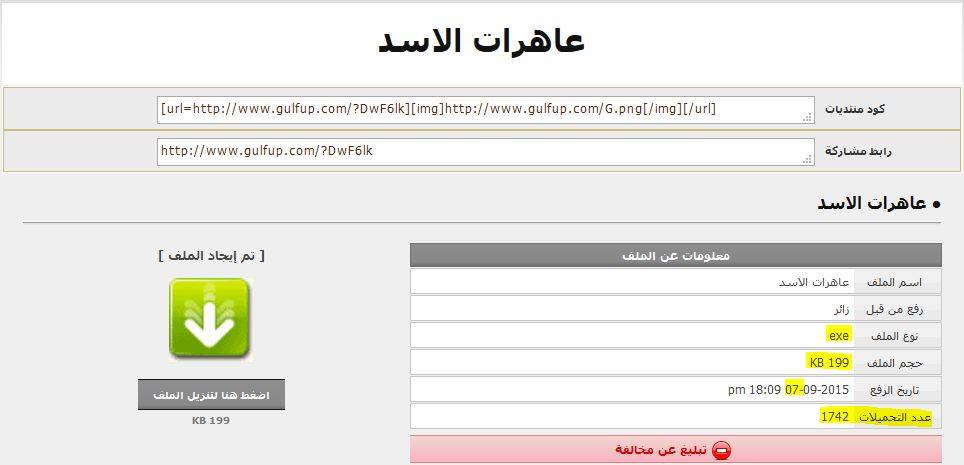
عند النقر على الرابط في ذيل الرساله, والذي من المفترض أن يحوي على صور لأسيرات في سهل الغاب في وضعيات مخلة بالأداب مع جنود العقيد سهيل الحسن, يصل المستخدم إلى صفحة, تطلب منه تحميل ملف تنفيذي.
الملف يحوي في الحقيقة برمجية خبيث تتجسس على جهاز الضحية وتعطي المهاجم إمكانية التحكم الكامل بالجهاز. البرنامج الخبيث المتضمن هو تروجان من نوع W32/Felix:.NET_program!Eldorado, وهو من أخطر أنواع البرمجيات الخبيثة التي تسبب أعطالا في الجهاز بالإضافة إلى أنها تتصل بمخدم بعيد حيث يتيح هذا الاتصال للمهاجم التحكم بجهاز المستخدم بشكل كامل. هذا التحكم يعني أن المهاجم يستطيع معاينة ونسخ جميع محتويات الجهاز, سرقة بيانات تسجيل الدخول إلى الحسابات على الإنترنت والدخول إلى هذه الحسابات, استبدال ملفات ووضع ملفات جديدة, حذف ملفات أو مجلدات, إحداث تغييرات في النظام, والكثير من الأعمال الإخرى.
الملف مستضاف على الموقع www.gulfup.com وهو موقع لاستضافة الملفات له تاريخ سيء من حيث استضافة البرمجيات الخبيثة واستغلاله من قبل المخترقين لهذا الأمر.
الملفت للنظر أنه وبحلول لحظة كتابة هذا الخبر, قام 1742 مستخدم بتحميل الملف!هذا يعني أن هناك المئات من الضحايا الآن الذين أصبحت أجهزتهم في يد المهاجم الذي يرجه أنه النظام السوري بشكل كامل.
الأمر الآخر أن الملف هو ملف تنفيذي بلاحقة (exe) مما يعني بشكل واضح جدا أنه برنامج يتطلب عمله تنصيبه من قبل المستخدم.
ننصح الجميع بعدم الانجرار وراء هذه الخدع والتفكير مليا قبل معاينة مثل هذه المرفقات, أو النقر على روابط غير معروفة المصدر.
لتجنب التعرض للبرمجيات الخبيثة يرجى اتباع النصائح الموجوده في هذه الإجرائية المبسطة.
إذا كنت قد حملت ونصبت الملف المذكور عليك باتباع مايلي:
قم أولاً بفصله عن شبكة الإنترنت.
- انقل البيانات الخاصة بك. ضع جميع ملفاتك الهامة على ذاكرة تخزين يو إس بي (USB) أو قرص صلب خارجي، لاحظ أن جهازك المصاب قد يصيب القرص الصلب أو ذاكرة تخزين يو إس بي التي استخدمتها لتخزين الملفات، أيضا أن تكون الملفات التي قمت بنقلها مصابة أيضا.
- باستخدام جهاز آخر، قم بتغيير جميع كلمات المرور لحساباتك على الإنترنت. قم بفحص الجهاز الآخر قبل القيام بذلك.
- قم بمحو وتنسيق (فرمتة Format) جهاز الكمبيوتر المصاب وإعادة تنصيب نظام التشغيل الخاص بك، تأكد من تنصيب نسخة أصلية من ويندوز، أو لينوكس أو ماك OS X، وبهذه الطريقة، تكون متأكداً من أن جهازك أصبح خال من الملفات الخبيثة.
- قم بتحميل وتنصيب برنامج مكافحة فيروسات (مثل أفيرا Avira، أفاست Avast، بيت ديفيدندر bitdefender أو كاسبيرسكي Kaspersky).
- لتفادي احتمال انتقال العدوى من جديد إلى جهازك بعد أن قمت بالخطوات السابقة، انتظر مرور 30 يوماً قبل معاينة أو استخدام البيانات التي قمت بنقلها إلى القرص الخارجي أو ذاكرة تخزين اليو إس بي، الانتظار لمدة 30 يوماً يسمح لبرامج مكافحة الفيروسات بتحديث قاعدة البيانات للبرامج الخبيثة وعلى الأرجح سيكون لديهم سجل للبرنامج الخبيث الذي أصاب الجهاز، هذا يزيد فرص اكتشاف و إزالة البرمجيات الخبيثة.
- قم بتحديث نظام التشغيل على الجهاز المصاب سابقا.
- قم بتحديث قاعدة بيانات برنامج مكافحة الفيروسات Antivirus Updates وتأكد من أن التحديث قد تم بنجاح.
- يمكنك الآن المضي قدماً في عملية إعادة نقل بياناتك إلى جهازك.
- قم بفحص الجهاز وبياناتك (كما في الخطوة الثانية) باستخدام مضاد الفيروسات المحدث.
إذا استمرت الإصابة أو الشك بالإصابة، قم باستشارة اخصائي في تكنولوجيا المعلومات واطلب منه/ها العون.





